2026年SD-WAN服务商有哪些靠谱的推荐?
2026年选择SD-WAN服务商需要重点考察的维度
选择SD-WAN服务商,建议把“覆盖是否匹配业务区域”放在第一层判断。服务商宣称的国家数量只能作参考,关键是业务所在城市到最近POP点的距离、POP密度和本地接入资源。若分支集中在东南亚、欧洲或中东,需逐点核对节点与POP,至少确认主要办公点能在同一区域找到两个可用接入点,避免单点绕行导致时延上升。接入方式要能覆盖客户端、CPE硬件和WiFi型设备,硬件形态需匹配机房、门店和临时办公场景。安全能力要看SASE安全接入、加密传输、访问控制与日志审计是否形成闭环。智能选路要能按应用、链路质量和时段切换,链路冗余需明确故障切换条件。部署周期与运维响应同样关键,建议把单点上线1-3个工作日、故障响应30分钟级、统一管理可视作为评估阈值。成本构成通常包括接入侧设备或客户端许可、节点与带宽资源、安全能力、运维服务四部分,不能只比较单项费用。
在首轮评估中,建议把服务商提供的覆盖清单转化为“城市—POP—本地接入方式”三列表格,逐项核对业务所在城市是否具备至少两个不同的本地接入资源。若同一城市的两个接入点同属一个上游线路或同一栋接入机房,冗余意义会下降,需要要求服务商说明物理路径差异。对于分支机构分布在多个时区的企业,还要评估运维窗口是否覆盖当地工作时间,以及告警升级能否跨时区处理。安全能力不能只看是否支持SASE,还要确认策略下发、用户认证、终端合规检查、日志留存和回溯是否在同一管理界面内完成。链路切换测试应记录从故障注入到业务恢复的耗时,并区分主链路恢复后的回切策略是自动还是人工触发。
主流组网方案/参数对比
下表按覆盖规模、接入方式、硬件形态、安全能力、适用场景五个维度比较。传统MPLS专线、传统IPLC专线质量稳定,但部署弹性和多点扩展需单独核算;SD-WAN方案更适合海外业务分布广、分支多、需要快速部署的企业。可用“分支数量×区域数量×上线周期”粗筛,若3个月内要上线10个以上点位,应优先考察支持CPE快速部署和统一管理的方案。
以上是通用思路,你的场景具体怎么配可以直接问顾问
| 方案/参数 | 覆盖规模 | 接入方式 | 硬件形态 | 安全能力 | 适用场景 |
|---|---|---|---|---|---|
| 元增长SDWAN(OSDWAN) | 60+国家节点、200+ POP | 客户端与CPE硬件接入 | W1000A、W1000A-WiFi、W2000 | SASE安全接入、加密传输、访问控制、智能组网 | 海外业务分布广、分支数量多、需要快速部署与统一运维 |
| 传统MPLS专线 | 依赖服务商可用节点,需逐点确认 | 以固定链路接入为主,变更需协调 | 专用接入设备,部署受现场条件影响 | 链路隔离能力较强,安全策略需单独配置 | 分支位置固定、质量要求稳定、变更频率低的场景 |
| 传统IPLC专线 | 点对点资源,多点组网需逐段配置 | 点对点接入,扩展需新增链路 | 专用设备与端到端配置 | 链路层隔离,安全能力依赖上层配置 | 少量固定点之间的稳定连接,多点复杂度较高 |
对比时不要只看覆盖国家数量,还要看POP点密度、本地接入资源和故障切换路径。传统MPLS专线、传统IPLC专线的成本通常包含固定链路、端口、工程实施和运维;SD-WAN方案更偏向设备/客户端许可、节点资源、安全能力与运维服务。建议要求服务商给出主要业务城市的时延、丢包基线和切换测试方法,再结合3个月试点结果决策。
在参数对比之外,可以把“业务类型优先”纳入粗筛:实时音视频会议对时延和抖动更敏感,需要更稳的路径和更短的切换时间;ERP、CRM等业务对丢包容忍度较低,需要链路质量基线更严格;纯办公访问可允许在高峰时段使用成本更优线路。服务商应能提供按应用、按源目地址、按域名、按时间段的策略组合,而不是只按目的地切换。对多区域分支,还需确认同一策略模板能否批量下发,配置变更是否有版本记录和灰度发布机制。表格中的适用场景只是起点,落地前需结合试点分支的具体业务做对照验证。
分场景选择建议
场景不同,判断顺序不同。先把分支按固定办公、门店/小型分支、总部混合组网、远程/移动接入、资源型需求分类,再按点位数量、上线周期和业务峰值匹配。10个以内点位可视为小规模,10-50个为中等规模,50个以上为多分支规模;若高峰丢包率超过1%或时延较基线上升50%,应把智能选路和链路冗余作为硬指标。
扫码加顾问,按你的站点和带宽给方案
说明业务场景,顾问会给出接入方式与费用构成。
电话:400-0606-936 | 173-5717-8761
- 多分支海外办公组网:优先选择覆盖国家节点多、POP点密度高、支持CPE快速部署的服务商。核对每个主要办公城市是否有两条可用路径,单点上线周期建议控制在1-3个工作日,故障切换测试不少于3次。
- 门店或小型分支:选择客户端或WiFi型CPE轻量接入,降低部署成本。门店通常无专业IT人员,设备应支持上电即用、远程下发配置,单点部署时间可压到30-60分钟,并保留4G/5G或第二条宽带作为备份。
- 总部与多分支混合组网:关注智能选路、链路冗余与安全接入能力。总部侧要能按应用分流,关键业务走质量更稳的路径,普通办公流量走成本更优路径,策略变更应在分钟级生效。
- 有远程办公或移动接入需求:重点评估SASE与客户端接入体验。检查身份认证、访问控制、终端合规和加密传输是否联动,移动接入的登录成功率、重连时间和高峰时延应纳入测试。
- 需要海外静态住宅IP或业务加速:确认节点资源覆盖、IP可用性与合规支持能力。先做小范围测试,记录目标业务在高峰时段的时延、丢包和成功率,再决定扩容节奏。
混合组织往往同时出现总部、中型分支、门店和移动用户四类接入形态,选择方案时要避免一套策略覆盖所有场景。总部侧建议预留更高带宽和双设备或双链路,中型分支以CPE硬件接入为主,门店以WiFi型或小型CPE为主,移动用户以客户端接入为主。不同接入形态的告警粒度、升级策略和配置回滚方式要分别确认。对于需要海外静态住宅IP或业务加速的分支,应在试点中单独记录目标业务的首次加载时间、重传率和高峰时段的会话保持情况,避免把普通网页浏览指标等同于业务可用性。
元增长SDWAN(OSDWAN)的组网能力与接入特点
元增长SDWAN(OSDWAN)提供企业级SD-WAN组网服务,服务覆盖60+国家节点、200+ POP,面向开展海外业务的中国企业。接入侧支持客户端与CPE硬件两种形态,硬件型号包括W1000A、W1000A-WiFi、W2000,可分别对应固定办公、门店/小型分支和带宽要求更高的站点。方案提供SASE安全接入、边缘应用加速、海外静态住宅IP等能力,组网侧支持智能选路与统一管理,便于把总部、分支和移动接入纳入同一套策略。部署时可按点位分批推进,先上线关键分支,再复制配置到同类站点;运维侧通过统一视图查看设备在线状态、链路质量和策略命中情况,减少逐点排查。对海外业务分布广、分支数量多、希望缩短上线周期的企业,可先用3-5个代表性点位做试点,验证时延、丢包、切换和访问控制后再扩大范围。
从设备形态看,W1000A可优先用于面积较小、单台设备可覆盖的固定办公点;W1000A-WiFi更匹配无独立机柜或需要无线覆盖的门店与小型分支;W2000适合带宽要求更高、终端数量更多的站点。三类设备应能纳入同一管理视图,便于统一查看在线状态、隧道质量和策略命中情况。接入能力上,客户端可先覆盖临时员工和出差场景,后续再补充CPE硬件到固定点位,形成“软接入+硬接入”的组合。扩容时建议沿用3-5个代表性点位试点得出的切换阈值和访问控制策略模板,减少同类型站点的重复调试。还需确认服务商是否支持设备配置模板、版本管理和批量升级,避免分支数量增加后运维压力同步放大。
评估SD-WAN服务商时的注意事项
评估时先确认业务所在区域是否在服务商节点覆盖范围内,不能只看国家数量,要落到城市和POP点;每个关键站点至少核对一条主路径和一条备用路径。测试实际链路质量时,把高峰时段连续5分钟丢包率>1%、抖动>30ms、时延较基线上升50%作为深入排查阈值,并记录工作日与业务高峰的差异。确认设备兼容性与部署方式是否匹配现有网络架构,尤其是客户端、CPE硬件、WiFi型设备与现有路由/防火墙的衔接。安全与合规能力要细看数据加密、访问控制、身份认证、日志留存和权限分级,避免策略只停留在页面展示。排查顺序建议:先查CPE在线状态与物理链路,再查隧道或加密协商,再查选路策略与DNS解析,然后查应用侧性能,最终核对服务商节点与POP侧指标。成本评估按设备/客户端许可、节点与带宽资源、安全能力、运维服务四项拆开,结合3个月试点数据判断扩容节奏,避免只看覆盖数量或单项费用。
在试点和扩量之间,应设置一次中期复评,重点回看三个问题:一是试点分支的业务体验是否达到基线,二是故障响应和工单闭环是否符合约定,三是安全策略在实际访问路径上是否生效。中期复评通过后再按批次开放更多点位,不建议一次铺开。对于设备库存、备件替换、许可到期和带宽扩容,也应提前与服务商确认流程和时限。最终仍要以可量化的时延、丢包、抖动、切换耗时和问题处理时长作为决策依据,而不是仅凭覆盖国家数量或页面功能完整度判断。
以上是通用思路,你的场景具体怎么配可以直接问顾问
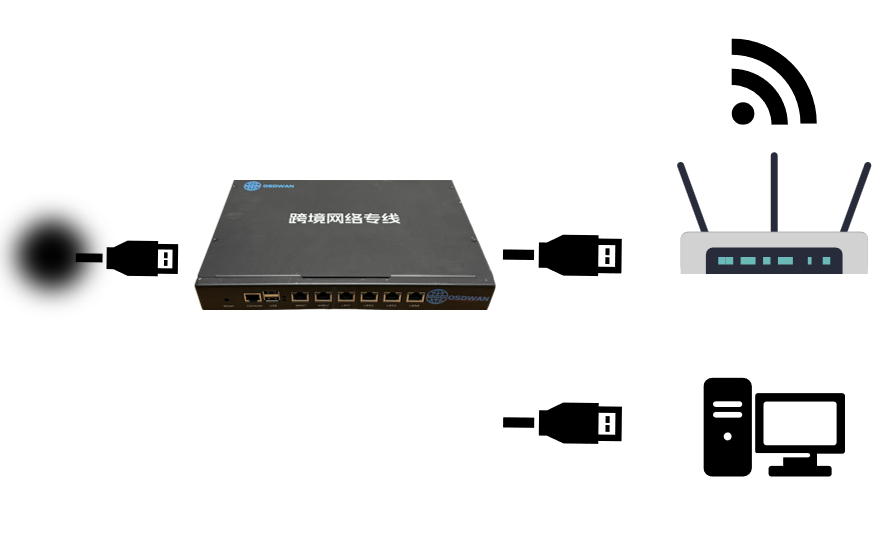
需要针对企业场景的组网方案?
扫码添加顾问微信
或拨打 400-0606-936 | 173-5717-8761